← Voltar para a lista de provas Secretaria de Estado da Fazenda do Paraná (SEFA/PR) · Agente Fazendário Estadual – Função: Profissional de Tecnologia da Informação (Cargo 6) 50 questões nesta prova · página 2 de 3 · 48 com gabarito Gabarito disponível Hash divergente compromete a integridade; assinatura válida garante o não repúdio. A divergência entre o hash recalculado e o hash assinado mostra que os dados armazenados não são os originais, o que compromete a integridade. A assinatura digital verificada com sucesso comprova que o signatário assinou aquele hash e não pode negá-lo, o que garante o não repúdio. A) O não repúdio foi garantido, não comprometido. B) Disponibilidade não está em questão, e o não repúdio foi garantido. C) A autenticidade da assinatura foi verificada, e o comprometido é a integridade, não a autenticidade. E) A disponibilidade não foi afetada e a integridade foi justamente a comprometida. Referência: Pilares da segurança da informação; assinatura digital Resolução comentada do VaiConcursos. Gabarito disponível Todas as hipóteses (I a IV) podem explicar a divergência entre os hashes. O hash muda com qualquer diferença na entrada ou no algoritmo. Portanto, um conjunto de dados diferente (I), um algoritmo diferente (II), uma alteração maliciosa posterior (III) ou uma codificação de caracteres distinta (IV) podem gerar a divergência. Como o enunciado pede o que "pode ter ocorrido", todas as hipóteses são plausíveis. A, B, C e D excluem algum dos itens, mas todos são causas possíveis de hash diferente. Só a E, que inclui I, II, III e IV, está correta. Referência: Funções hash criptográficas e integridade Resolução comentada do VaiConcursos. Gabarito disponível O verificador decifra a assinatura com a chave pública e compara com o hash recalculado. Na assinatura digital, o signatário cifra o hash dos dados com sua chave privada. O verificador decifra a assinatura com a chave pública do signatário, obtém o hash original e o compara com o hash recalculado dos dados recebidos. Se forem iguais, a integridade e a autoria ficam comprovadas. A) Não se aplica hash sobre a assinatura para comparar com o certificado. B) A chave pública não calcula hash; ela decifra a assinatura. C) Não se gera chave pública a partir do certificado, e comparar o certificado com a assinatura não faz sentido. D) A chave privada pertence só ao signatário, e o verificador não a possui. Referência: Criptografia assimétrica e assinatura digital (ICP-Brasil) Resolução comentada do VaiConcursos. Gabarito disponível IPS em linha detecta e bloqueia automaticamente atividade maliciosa em tempo real. O IPS (sistema de prevenção de intrusão) atua em linha no tráfego, analisa-o e bloqueia automaticamente ameaças, inclusive aquelas disparadas a partir de estações internas. Ele não se limita a alertar, como o IDS, nem a filtrar o tráfego de entrada, como o firewall de perímetro. Por isso, entre as opções, é a tecnologia que melhor detecta e interrompe a atividade em tempo real. A) O antivírus heurístico detecta comportamento suspeito, mas não é a tecnologia de prevenção em linha em tempo real pedida; o gabarito aponta o IPS. B) O antivírus por assinaturas falha contra código ofuscado ou desconhecido. D) O firewall de perímetro com NAT já controlava a entrada e não impediu o ataque, que nasceu de dentro. E) O IDS passivo apenas detecta e alerta, sem interromper a atividade. Referência: Conceitos de IDS/IPS (NIST SP 800-94) Resolução comentada do VaiConcursos. Gabarito disponível Risco residual acima do apetite exige tratamento adicional, com novos controles. Nas normas de gestão de riscos (ISO/IEC 27005 e ISO 31000), se o risco residual continua acima do apetite, ele deve passar por novo tratamento. Isso significa implementar controles adicionais (técnicos, administrativos ou físicos), como redundância elétrica, geradores, nobreaks e failover, para reduzir a probabilidade ou o impacto. A alternativa B descreve exatamente essa ação. A) A transferência por seguro cobre só o impacto financeiro e não resolve a indisponibilidade nem o descumprimento dos SLAs. C) Alterar os parâmetros do apetite de risco para encaixar o risco é manipulação de critérios, não tratamento. D) Aceitar o risco sem reduzi-lo contraria a premissa, pois o plano de continuidade não anula um risco acima do apetite. E) Apenas registrar o risco, sem ação, não o trata, e a paralisação de 24 horas já causa o dano. Referência: ISO/IEC 27005; ISO/IEC 27001; ISO 31000 (tratamento de riscos e risco residual) Resolução comentada do VaiConcursos. Gabarito disponível Gabarito disponível Gabarito disponível Gabarito disponível Gabarito disponível O ETP do Decreto 10.086/2022 (PR) pode incluir a definição e especificação das necessidades de negócio e tecnológicas e dos requisitos da solução de TIC. Pelo gabarito, o item que o decreto estadual acrescenta ao previsto na Lei 14.133/2021 é a definição e especificação das necessidades de negócio e tecnológicas, com os requisitos necessários e suficientes à escolha da solução de TIC, elemento próprio das contratações de TIC. B, C, D e E (levantamento de demanda, custos estimados e viabilidade orçamentária, declaração de viabilidade e mercado de fornecimento) correspondem a elementos já previstos no art. 18, §1.º, da Lei 14.133/2021, portanto não são o acréscimo do decreto. Referência: Decreto Estadual (PR) n.º 10.086/2022; Lei n.º 14.133/2021, art. 18. Resolução comentada do VaiConcursos. Gabarito disponível A IaaS permite provisionar recursos de hardware virtualizado sob demanda. Na IaaS, o provedor entrega infraestrutura virtualizada (processamento, armazenamento e rede) que o usuário provisiona sob demanda. A: o cliente continua responsável por segurança e dados em suas camadas (responsabilidade compartilhada). C: suporta aplicações dinâmicas. D: oferece também processamento e rede. E: o ambiente de bibliotecas e desenvolvimento descreve o PaaS. Referência: NIST SP 800-145. Resolução comentada do VaiConcursos. Gabarito disponível O IP não é orientado a conexão e atua na camada de rede. O IP é um protocolo de datagramas, sem estabelecimento de conexão, que oferece entrega por melhor esforço na camada de rede (Internet). A e D: o IP não é orientado a conexão. B: não atua na camada de transporte. E: não atua na camada de aplicação. Referência: RFC 791. Resolução comentada do VaiConcursos. Gabarito disponível Endereços classe A têm o primeiro bit do primeiro octeto igual a 0. Classe A vai de 0.0.0.0 a 127.255.255.255, logo o bit mais significativo do primeiro octeto é 0. A máscara padrão /8 é a classful, mas a identificação da classe se dá pelo bit inicial. A: /24 é a máscara padrão da classe C. B: /16 é da classe B. C: o primeiro bit 1 indica classes B, C, D ou E. D: /8 é a máscara padrão classful, mas não é obrigatória, pois com CIDR e sub-redes ela pode variar; a característica obrigatória é o bit inicial 0. Referência: RFC 791; RFC 1519 (CIDR). Resolução comentada do VaiConcursos. Gabarito disponível A PAN é centrada em um único usuário e interliga dispositivos pessoais em espaço limitado. A rede de área pessoal (PAN) conecta dispositivos de um indivíduo em alcance muito curto, como fones e smartphone via Bluetooth. A: PANs usam principalmente meios sem fio, não fibra. C: grandes ambientes empresariais são de LAN/MAN/WAN. D: áreas amplas como campus são LAN/MAN. E: Bluetooth não é protocolo de roteamento e tem alcance curto, tipicamente até cerca de 10 m. Referência: Tanenbaum, Redes de Computadores. Resolução comentada do VaiConcursos. Gabarito disponível O PaaS oferece plataforma para desenvolver, testar, implantar e gerenciar aplicativos. No PaaS, o provedor entrega um ambiente com ferramentas de desenvolvimento, banco de dados, middleware e suporte a teste, implantação e gerenciamento de aplicações. A: o PaaS é flexível e não se restringe a linguagens orientadas a objetos. C: acesso direto a software por usuários finais é SaaS. D: usa virtualização normalmente. E: o PaaS caracteriza-se justamente por abstrair a gestão da infraestrutura subjacente. Referência: NIST SP 800-145. Resolução comentada do VaiConcursos. Gabarito disponível A camada de apresentação cuida de conversão de códigos, compressão e criptografia. No modelo OSI, a camada de apresentação trata da sintaxe e semântica da informação, incluindo conversão entre conjuntos de caracteres, compressão e criptografia. A: sessão gerencia diálogos e sincronização. B: transporte faz a comunicação fim a fim. C: rede faz endereçamento e roteamento. D: aplicação fornece serviços diretamente ao usuário. Referência: Modelo de referência OSI (ISO/IEC 7498-1). Resolução comentada do VaiConcursos. Gabarito disponível 200.110.10.1 é classe C e o ICMP é protocolo da camada de Internet. Classe C vai de 192 a 223 no primeiro octeto, portanto 200.110.10.1 é classe C. O ICMP pertence à camada de Internet (rede) do TCP/IP. B: 130.x é classe B. C: 121.x é classe A. D: 172.16.x é classe B. E: 192.168.10.1 é classe C, mas UDP é da camada de transporte. Em B e D, o IP é da camada de Internet, mas os endereços não são classe C. Referência: RFC 791; Kurose. Resolução comentada do VaiConcursos. Gabarito disponível A WAN conecta sistemas em locais distintos usando enlaces de longa distância. Redes WAN interligam localidades distantes por meio de linhas telefônicas, fibra óptica, satélites e rádio, como descreve a alternativa B. A: não exigem o mesmo fabricante, pois usam padrões abertos. C: WANs geralmente têm menor velocidade e maior latência que LANs. D: afirmação sem fundamento; o MPLS opera entre as camadas 2 e 3 e é usado em WANs. E: PAN, MAN e WAN usam tecnologias diferentes. Referência: Tanenbaum, Redes de Computadores; Kurose, Redes de Computadores. Resolução comentada do VaiConcursos. Gabarito disponível SDN centraliza o controle da rede em software programável. Redes definidas por software (SDN) separam o plano de controle do plano de dados e centralizam o gerenciamento em um controlador programável, deixando a rede, inclusive em nuvem, mais ágil, flexível e eficiente. B: VT-x é extensão de virtualização de CPU da Intel. C: DB9 é um conector serial. D: kernel é o núcleo do sistema operacional. E: hypervisor virtualiza máquinas, não centraliza a gestão da rede. Referência: ONF – arquitetura SDN. Resolução comentada do VaiConcursos. Gabarito disponível O BGP exige o número do sistema autônomo (ASN) para operar. O BGP é o protocolo de roteamento entre sistemas autônomos e exige a configuração do ASN local e dos ASNs dos vizinhos (peers). A: link-state é uma classe de algoritmo, não um protocolo específico. B: o RIP não usa ASN. C: o OSPF usa ID de processo e áreas, não ASN. D: Zebra é um daemon/suíte de roteamento (base do Quagga), não um protocolo. Referência: RFC 4271 (BGP-4). Resolução comentada do VaiConcursos.SEFA/PR 2025 — Agente Fazendário Estadual — Cargo 6: Função Profissional de Tecnologia da Informação — Prova Objetiva P2 — Conhecimentos Específicos
Texto 6A3
Certa agência de fiscalização submeteu os dados de cada autuação registrada a uma função hash e, em seguida, assinou digitalmente o resultado obtido. Um sistema verificador recebeu os dados, verificou a assinatura digital e recalculou o hash desses dados para comparação. Algum tempo depois, em uma auditoria, um analista observou que, para uma autuação específica, o hash dos dados armazenados no sistema receptor não correspondia ao hash contido no pacote assinado inicialmente, embora a verificação da assinatura digital tivesse sido bem-sucedida.
A partir da situação hipotética apresentada no texto 6A3, considerando especificamente os resultados de verificação do hash e da assinatura digital pela auditoria, assinale a opção que apresenta, respectivamente, o pilar da segurança da informação que foi comprometido e o pilar que foi garantido.Resolução comentada
Análise das alternativas
Texto 6A3
Certa agência de fiscalização submeteu os dados de cada autuação registrada a uma função hash e, em seguida, assinou digitalmente o resultado obtido. Um sistema verificador recebeu os dados, verificou a assinatura digital e recalculou o hash desses dados para comparação. Algum tempo depois, em uma auditoria, um analista observou que, para uma autuação específica, o hash dos dados armazenados no sistema receptor não correspondia ao hash contido no pacote assinado inicialmente, embora a verificação da assinatura digital tivesse sido bem-sucedida.
Com base na situação hipotética apresentada no texto 6A3, é correto afirmar que o problema observado pelo auditor ao recalcular o hash dos dados do sistema receptor pode ter ocorrido porque
I o hash foi recalculado pela auditoria abrangendo um conjunto de dados diferente daquele submetido ao cálculo inicial e à subsequente assinatura digital.
II a auditoria cometeu um equívoco ao recalcular o hash dos dados no sistema receptor empregando um algoritmo diferente daquele usado originalmente.
III houve alteração intencional dos dados no sistema receptor, provocada por agente externo, entre o momento da recepção dos dados e a verificação pela auditoria.
IV o sistema receptor interpretou e armazenou os dados em formato de codificação de caracteres diferente do formato que ensejou o cálculo realizado no primeiro sistema.
Assinale a opção correta.Resolução comentada
Análise das alternativas
Texto 6A3
Certa agência de fiscalização submeteu os dados de cada autuação registrada a uma função hash e, em seguida, assinou digitalmente o resultado obtido. Um sistema verificador recebeu os dados, verificou a assinatura digital e recalculou o hash desses dados para comparação. Algum tempo depois, em uma auditoria, um analista observou que, para uma autuação específica, o hash dos dados armazenados no sistema receptor não correspondia ao hash contido no pacote assinado inicialmente, embora a verificação da assinatura digital tivesse sido bem-sucedida.
Ainda com base na situação hipotética apresentada no texto 6A3, é correto afirmar que o sistema verificador opera sobre a assinatura digital do conjunto de dados de determinada autuação aoResolução comentada
Análise das alternativas
Considerando a situação hipotética precedente, assinale a opção que apresenta a tecnologia de segurança que, conceitualmente, teria maior probabilidade de detectar e interromper automaticamente a atividade maliciosa em tempo real nas estações de trabalho.Resolução comentada
Análise das alternativas
Considerando as práticas recomendadas pelas principais normas internacionais, assinale a opção que apresenta ação adequada a ser adotada pela organização no cenário apresentado na situação hipotética precedente.Resolução comentada
Análise das alternativas
Textos 6A4
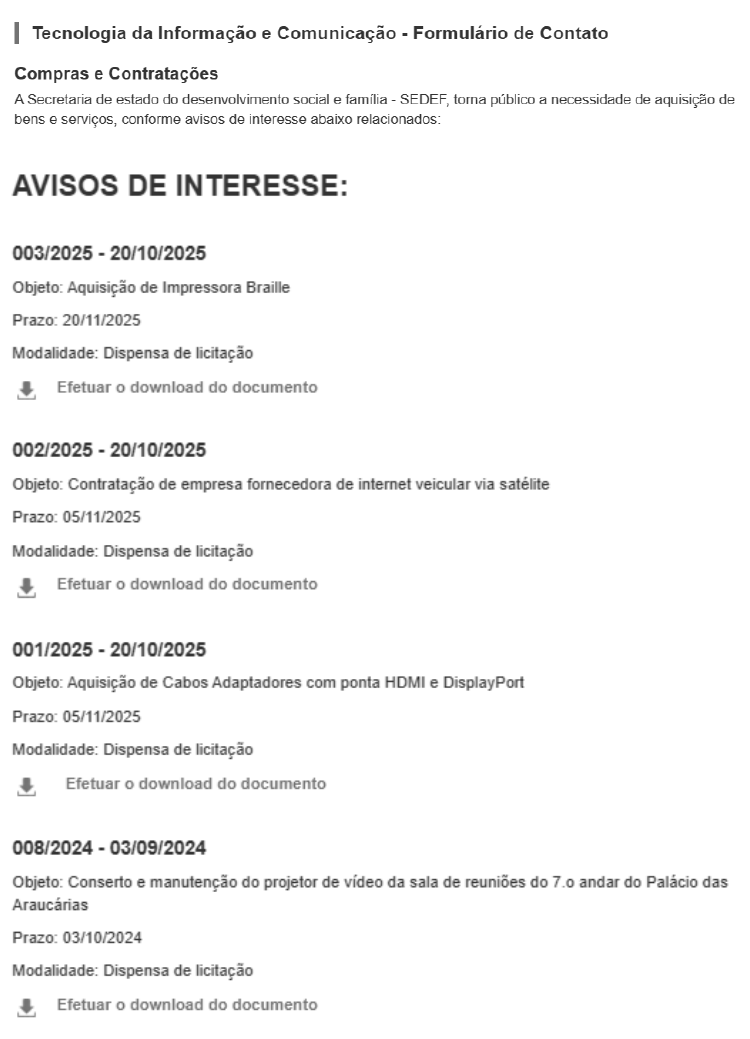
Internet: <www.desenvolvimentosocial.pr.gov.br>.
O governo do Paraná publicou, em janeiro de 2022, o Decreto n.º 10.086/2022, que regulamenta, no âmbito estadual, a Lei de Licitações e Contratos (Lei n.º 14.133/2021). Foi o primeiro estado a regulamentar o novo marco legal das contratações públicas no Brasil.
Internet: <www.novaleilicitacao.com.br> (com adaptações).
Os textos 6A4 apresentam informações relativas ao interesse de uma secretaria de estado do Paraná em adquirir bens e serviços de tecnologia da informação e de comunicação (TIC). Acerca da contratação de soluções de TIC no estado do Paraná, assinale a opção correta, de acordo com o Decreto estadual n.º 10.086/2022.
Textos 6A4
Internet: <www.desenvolvimentosocial.pr.gov.br>.
O governo do Paraná publicou, em janeiro de 2022, o Decreto n.º 10.086/2022, que regulamenta, no âmbito estadual, a Lei de Licitações e Contratos (Lei n.º 14.133/2021). Foi o primeiro estado a regulamentar o novo marco legal das contratações públicas no Brasil.
Internet: <www.novaleilicitacao.com.br> (com adaptações).
No que concerne aos requisitos da contratação de TIC, assunto dos textos 6A4, e ao seu respectivo termo de referência, assinale a opção correta, à luz do Decreto estadual n.º 10.086/2022.
Textos 6A4
Internet: <www.desenvolvimentosocial.pr.gov.br>.
O governo do Paraná publicou, em janeiro de 2022, o Decreto n.º 10.086/2022, que regulamenta, no âmbito estadual, a Lei de Licitações e Contratos (Lei n.º 14.133/2021). Foi o primeiro estado a regulamentar o novo marco legal das contratações públicas no Brasil.
Internet: <www.novaleilicitacao.com.br> (com adaptações).
Considerando o assunto tratado nos textos 6A4, assinale a opção correta acerca dos critérios de medição e de pagamento da contratação de TIC previstos no Decreto estadual n.º 10.086/2022.
Textos 6A4
Internet: <www.desenvolvimentosocial.pr.gov.br>.
O governo do Paraná publicou, em janeiro de 2022, o Decreto n.º 10.086/2022, que regulamenta, no âmbito estadual, a Lei de Licitações e Contratos (Lei n.º 14.133/2021). Foi o primeiro estado a regulamentar o novo marco legal das contratações públicas no Brasil.
Internet: <www.novaleilicitacao.com.br> (com adaptações).
A respeito das estimativas de valor da contratação de solução de TIC e do processo de gestão estratégica das contratações de soluções baseadas em software de uso disseminado, assinale a opção correta, conforme o Decreto estadual n.º 10.086/2022, abordado nos textos 6A4.
Internet: <licitacoesecontratos.tcu.gov.br> (com adaptações).
O estudo técnico preliminar previsto no Decreto estadual n.º 10.086/2022 pode considerar, além do disposto na Lei n.º 14.133/2021,Resolução comentada
Análise das alternativas
Internet: <cloud.google.com> (com adaptações).
A IaaS em nuvem computacionalResolução comentada
Análise das alternativas
Internet: <fortinet.com > (com adaptações).
O protocolo IPResolução comentada
Análise das alternativas
Internet: <cecyber.com> (com adaptações).
Em um endereço IPv4 do tipo classe A,Resolução comentada
Análise das alternativas
Em relação às redes classificadas como PAN, assinale a opção correta.Resolução comentada
Análise das alternativas
Resolução comentada
Análise das alternativas
Internet: <pt.wikipedia.org> (com adaptações).
Considerando o modelo OSI, assinale a opção em que é corretamente citada a camada responsável, entre outras funções, pela conversão de caracteres e códigos entre diferentes conjuntos de caracteres, compressão de dados e criptografia.Resolução comentada
Análise das alternativas
Considerando as informações do texto precedente, assinale a opção em que são corretamente apresentados, respectivamente, um endereço classe C e um protocolo da camada de Internet no TCP/IP.Resolução comentada
Análise das alternativas
Há também aplicações voltadas para a interconexão de infraestruturas urbanas, integrando serviços em escala metropolitana para facilitar a gestão pública ou corporativa. Já no nível mais amplo, as implementações visam garantir que organizações com presença em múltiplos países consigam manter seus fluxos de trabalho e bases de dados sincronizados, permitindo que a troca de informações ignore completamente as barreiras geográficas tradicionais.
No que se refere às características de uma rede WAN, assinale a opção correta.Resolução comentada
Análise das alternativas
Na situação apresentada, para atingir o objetivo explicitado, pode-se utilizarResolução comentada
Análise das alternativas
Resolução comentada
Análise das alternativas
Texto-base:
Texto-base:
Texto-base:
Na análise forense de um incidente cibernético em uma corporação, observou-se que, apesar de o tráfego de entrada na rede estar rigorosamente controlado por um firewall, um invasor havia conseguido executar um código malicioso em um servidor interno, com base em técnicas de obfuscação. Conforme apontado no resultado da análise, o ataque fora iniciado a partir de uma estação de trabalho interna na qual se havia acessado um site comprometido.
Certa empresa de tecnologia que presta serviços em nuvem identificou que a indisponibilidade de um de seus data centers por falha elétrica causaria paralisação de operações críticas por mais de 24 horas, o que comprometeria acordos de nível de serviço e resultaria em perdas financeiras significativas. Durante o processo de gestão de riscos de segurança da informação, conduzido conforme as principais normas internacionais, concluiu-se que o risco residual associado à indisponibilidade ainda é superior ao apetite de risco estabelecido pela organização.
Texto-base:
Texto-base:
Texto-base:
Texto-base:
O estudo técnico preliminar possibilita indicar a solução mais adequada, entre as possíveis, para atender à necessidade da administração, avaliando vários critérios para essa finalidade.
Os modelos de serviços de computação em nuvem são baseados no conceito de compartilhamento de recursos de computação, software e informações sob demanda pela Internet. Empresas ou indivíduos pagam para acessar um pool virtual de recursos compartilhados, incluindo serviços de computação, armazenamento e rede, que estão localizados em servidores remotos, pertencentes e gerenciados por provedores de serviços.
Cada dispositivo com uma conexão de Internet tem um endereço IP, seja ele um computador, um laptop, um dispositivo IoT ou até mesmo brinquedos. Os endereços IP permitem a transferência eficiente de dados entre dois dispositivos conectados, permitindo que máquinas em redes diferentes conversem entre si.
O IPv4 é um protocolo fundamental para a comunicação na Internet, fornecendo uma estrutura de endereçamento e encaminhamento de pacotes que permite que os dados sejam transmitidos de forma confiável e eficiente.
As redes de computadores são classificadas principalmente pela área geográfica que ocupam e pela proximidade entre os dispositivos conectados. Entender essa diferenciação por alcance é fundamental, pois a tecnologia utilizada para conectar dois países é completamente diferente daquela necessária para integrar os dispositivos que estão literalmente ao alcance das mãos do usuário.
A escolha de um modelo de computação em nuvem não deve ser baseada apenas em custos, mas sim em um alinhamento estratégico entre as necessidades da aplicação e o nível de controle desejado sobre a infraestrutura. Considerando-se os modelos de computação em nuvem, é correto afirmar que o modelo de serviço em nuvem PaaS
O modelo OSI é um modelo de rede de computador referência da ISO dividido em camadas de funções, criado em 1971 e formalizado em 1983, com objetivo de ser um padrão, para protocolos de comunicação entre os mais diversos sistemas em uma rede local (ethernet), garantindo a comunicação entre dois sistemas computacionais (end-to-end). Esse modelo divide as redes de computadores em 7 camadas.
No modelo TCP/IP, a camada de Internet é o centro em que o protocolo IP atua para viabilizar o roteamento de pacotes. Essa organização baseia-se em classes de endereços (A, B e C), que determinam a divisão entre a porção do endereço destinada à rede e a porção destinada aos dispositivos (hosts), definindo o tamanho de cada rede.
As redes de computadores são projetadas para atender a diferentes propósitos práticos, que variam desde a simples integração de acessórios pessoais até a comunicação estratégica entre cidades ou nações. Em alguns cenários, a aplicação foca na conveniência individual e na conectividade de periféricos imediatos, enquanto em outros o objetivo é sustentar a operação interna de escritórios e residências.
Determinada organização requer uma arquitetura de rede em que o gerenciamento da rede seja centralizado em um software programável para tornar a infraestrutura de virtualização de rede em nuvem computacional mais ágil, flexível e eficiente.
Considere que certo protocolo de roteamento necessite de um número de um sistema autônomo como parâmetro para que funcione de maneira adequada. Nesse caso, é correto afirmar que o referido protocolo é o