← Voltar para a lista de provas Superintendência de Seguros Privados (SUSEP) · Analista Técnico – Área: Tecnologia da Informação e Ciência de Dados 80 questões nesta prova · página 2 de 4 · 69 com gabarito Gabarito disponível A DQL faz agrupamentos e agregações com GROUP BY e funções agregadas. No SELECT, funções como COUNT e SUM e a cláusula GROUP BY permitem agregações. Contar apólices por cidade é feito com COUNT(*) e GROUP BY cidade. A) Certo – correta. B) Errado – incorreta, pois essas operações são consultas. Referência: Padrão SQL (ISO/IEC 9075). Resolução comentada do VaiConcursos. Gabarito disponível Consulta com INNER JOIN e WHERE é DQL. Recuperar nomes de beneficiários de apólices ativas é uma consulta, feita com SELECT, INNER JOIN e WHERE. Isso se classifica como DQL, a linguagem de consulta de dados. A) Certo – correta. B) Errado – incorreta, pois descreve corretamente a classificação. Referência: Padrão SQL (ISO/IEC 9075). Resolução comentada do VaiConcursos. Gabarito disponível Chaves estrangeiras são criadas por DDL. Restrições de integridade, como FOREIGN KEY, são definidas em CREATE TABLE ou ALTER TABLE, comandos de DDL. Assim, a chave estrangeira em SINISTRO referenciando APOLICE é criada via DDL. A) Certo – correta. B) Errado – incorreta, pois a afirmação está conforme a DDL. Referência: Padrão SQL (ISO/IEC 9075). Resolução comentada do VaiConcursos. Gabarito disponível SELECT é DQL, não DML, na classificação adotada pela questão. A situação distingue DDL, DML e DQL. Nessa divisão, o SELECT, que apenas consulta dados, pertence à DQL. A DML fica com INSERT, UPDATE e DELETE. A) Certo – errada, pois no contexto o SELECT é DQL. B) Errado – correta. Referência: Classificação de comandos SQL (DDL, DML, DQL, DCL, DTL). Resolução comentada do VaiConcursos. Gabarito disponível Criar view é DDL (CREATE VIEW), não DML. CREATE VIEW define um objeto do esquema do banco, portanto pertence à DDL. A DML manipula dados (INSERT, UPDATE, DELETE). O próprio item reconhece que envolve a estrutura lógica, característica da DDL. A) Certo – errada, pois classifica como DML. B) Errado – correta. Referência: Padrão SQL (ISO/IEC 9075); Silberschatz, Sistemas de Banco de Dados. Resolução comentada do VaiConcursos. Gabarito disponível Cofres de senhas com check-out e sessões auditáveis são centrais em PAM. As soluções de PAM guardam credenciais privilegiadas em cofre, liberam-nas por check-out controlado e gravam e auditam as sessões. Isso evita o acesso direto e incontrolado às credenciais e permite rastreabilidade. A) Certo – correta. B) Errado – incorreta, pois descreve funções típicas de PAM. Referência: Conceitos de Privileged Access Management (NIST; Gartner). Resolução comentada do VaiConcursos. Gabarito disponível Limitar consequências é controle corretivo, não detectivo. Os controles detectivos identificam eventos de segurança, os preventivos evitam que ocorram e os corretivos limitam as consequências e promovem a recuperação. Assim, o controle que limita consequências não é o detectivo. A) Certo – errada, pois o detectivo identifica o evento. B) Errado – correta. Referência: ABNT NBR ISO/IEC 27005:2023. Resolução comentada do VaiConcursos. Gabarito disponível O provedor OpenID autentica o usuário; quem terceiriza a autenticação é a aplicação (relying party). No OpenID, o provedor (OP) é quem realiza a autenticação do usuário. O aplicativo ou site que terceiriza sua autenticação é o relying party (consumidor), não o provedor. O item atribui ao provedor o papel do consumidor. A) Certo – errada, pois confunde os papéis. B) Errado – correta. Referência: Especificação OpenID / OpenID Connect. Resolução comentada do VaiConcursos. Questão anulada Gabarito disponível MFA é mais robusto com fatores de categorias distintas. Os fatores se classificam em conhecimento (o que se sabe), posse (o que se tem) e inerência (o que se é). Combinar categorias diferentes exige que o atacante vença mecanismos distintos, enquanto fatores da mesma categoria compartilham a mesma vulnerabilidade, agregando menos segurança. A) Certo – correta. B) Errado – incorreta, pois a descrição está conforme a teoria de autenticação. Referência: NIST SP 800-63B; literatura de autenticação multifator. Resolução comentada do VaiConcursos. Gabarito disponível Firewalls convencionais não bastam contra DDoS por amplificação DNS. Ataques de amplificação DNS geram grande volume de tráfego volumétrico com IPs forjados, que pode saturar o link antes de chegar ao firewall. A mitigação exige soluções especializadas, como scrubbing, CDN/anycast, rate limiting e filtros anti-spoofing; firewalls convencionais não fazem isso de forma equivalente. A) Certo – errada, pois superestima o firewall perimetral. B) Errado – correta. Referência: Boas práticas de mitigação de DDoS (NIST, CISA). Resolução comentada do VaiConcursos. Gabarito disponível A LGPD permite tratar dado sensível sem consentimento para cumprir obrigação legal ou regulatória. O art. 11, II, "a", da LGPD dispensa o consentimento para o tratamento de dados sensíveis quando indispensável ao cumprimento de obrigação legal ou regulatória pelo controlador. A afirmativa corresponde a essa hipótese. A) Certo – correta. B) Errado – incorreta, pois há previsão legal expressa. Referência: Lei 13.709/2018 (LGPD), art. 11, II, "a". Resolução comentada do VaiConcursos. Gabarito disponível Os CIS Controls exigem varreduras automatizadas em ativos internos e externos. O controle de gestão contínua de vulnerabilidades recomenda varreduras automatizadas, no mínimo mensais (Controle 7), em ativos internos, e também em ativos expostos externamente. Não há periodicidade trimestral nem opcionalidade para ativos internos. A) Certo – errada, pois a periodicidade e a opcionalidade apresentadas não existem nos CIS Controls. B) Errado – correta. Referência: CIS Controls v8, Controle 7 (Continuous Vulnerability Management). Resolução comentada do VaiConcursos. Gabarito disponível No modelo de responsabilidade compartilhada, o cliente configura com segurança o que provisiona acima da virtualização. Na nuvem pública, o provedor responde pela segurança da nuvem (infraestrutura física, hipervisor), enquanto o cliente responde pela segurança na nuvem. Mesmo em IaaS, sistema operacional, rede virtual, regras de acesso, dados e configurações dos recursos são responsabilidade do cliente. A) Certo – correta. B) Errado – incorreta, pois o provedor não assume a configuração segura dos recursos do cliente. Referência: Modelo de responsabilidade compartilhada (AWS/Azure/Google Cloud; NIST SP 800-144). Resolução comentada do VaiConcursos. Gabarito disponível A assinatura usa a chave privada do signatário e é verificada com a chave pública. Na assinatura digital, o signatário cifra o hash do documento com sua chave privada, e qualquer um valida com a chave pública correspondente do signatário. O item inverte as chaves e ainda fala em chave privada do destinatário, o que está incorreto. A) Certo – errada, pois inverte o uso das chaves. B) Errado – correta. Referência: ICP-Brasil / criptografia assimétrica (MP 2.200-2/2001). Resolução comentada do VaiConcursos. Questão anulada Gabarito disponível O gRPC suporta streaming bidirecional sobre HTTP/2 com multiplexação. O gRPC usa HTTP/2 e oferece quatro modos: unário, server streaming, client streaming e bidirecional. No bidirecional, ambos enviam sequências de mensagens de forma independente na mesma conexão, aproveitando a multiplexação de streams do HTTP/2. A) Certo – correta. B) Errado – incorreta, pois a afirmação descreve corretamente o gRPC. Referência: Documentação oficial do gRPC (core concepts). Resolução comentada do VaiConcursos. Gabarito disponível O rebase reaplica commits sobre outra base e reescreve o histórico; a descrição é de git reset. O git rebase move ou reaplica commits sobre uma nova base, criando novos commits e alterando o histórico. A descrição de remover commits recentes e reposicionar o ponteiro do branch para um commit anterior corresponde ao git reset. Além disso, afirmar que não há alteração no histórico é incorreto. A) Certo – errada, confunde rebase com reset e nega a reescrita do histórico. B) Errado – correta. Referência: Documentação oficial do Git (git-rebase, git-reset). Resolução comentada do VaiConcursos. Gabarito disponível git commit --amend reescreve o último commit; deve-se evitá-lo após o push. O --amend cria um novo commit que substitui o último, alterando seu hash e, portanto, reescrevendo o histórico. Por isso, só é seguro usá-lo antes do push, evitando problemas com colaboradores que já tenham baseado trabalho no commit antigo. A) Certo – correta, descreve o comportamento e a boa prática. B) Errado – incorreta, pois a afirmação está tecnicamente adequada. Referência: Documentação oficial do Git (git-commit --amend). Resolução comentada do VaiConcursos. Gabarito disponívelSUSEP 2025 — Analista Técnico – Área: Tecnologia da Informação e Ciência de Dados (Cargo 4) — Conhecimentos Específicos
Certa empresa especializada em seguros de vida privados decidiu modernizar seu sistema de informações com a utilização de um SGBD relacional, padrão SQL. Durante a reestruturação do banco de dados, a equipe de TI definiu um modelo com tabelas tais como CLIENTE, APOLICE, BENEFICIARIO e SINISTRO, com relacionamentos entre si. Um analista da equipe foi designado para realizar operações utilizando linguagens de definição (DDL), manipulação (DML) e consulta (DQL) de dados, com o objetivo de garantir a integridade e a eficiência na gestão de informações da seguradora.
A respeito da situação hipotética apresentada e da linguagem SQL a ela relacionada, julgue os itens a seguir.
A DQL é capaz de realizar agrupamentos e agregações por meio de funções como SUM, COUNT e GROUP BY, sendo possível, por exemplo, calcular o número de apólices por cidade.Resolução comentada
Análise das alternativas
Certa empresa especializada em seguros de vida privados decidiu modernizar seu sistema de informações com a utilização de um SGBD relacional, padrão SQL. Durante a reestruturação do banco de dados, a equipe de TI definiu um modelo com tabelas tais como CLIENTE, APOLICE, BENEFICIARIO e SINISTRO, com relacionamentos entre si. Um analista da equipe foi designado para realizar operações utilizando linguagens de definição (DDL), manipulação (DML) e consulta (DQL) de dados, com o objetivo de garantir a integridade e a eficiência na gestão de informações da seguradora.
A respeito da situação hipotética apresentada e da linguagem SQL a ela relacionada, julgue os itens a seguir.
Para recuperar os nomes de todos os beneficiários vinculados a apólices ativas, usa-se a DQL com cláusulas como INNER JOIN e WHERE, classificando-se tal operação como consulta de dados.Resolução comentada
Análise das alternativas
Certa empresa especializada em seguros de vida privados decidiu modernizar seu sistema de informações com a utilização de um SGBD relacional, padrão SQL. Durante a reestruturação do banco de dados, a equipe de TI definiu um modelo com tabelas tais como CLIENTE, APOLICE, BENEFICIARIO e SINISTRO, com relacionamentos entre si. Um analista da equipe foi designado para realizar operações utilizando linguagens de definição (DDL), manipulação (DML) e consulta (DQL) de dados, com o objetivo de garantir a integridade e a eficiência na gestão de informações da seguradora.
A respeito da situação hipotética apresentada e da linguagem SQL a ela relacionada, julgue os itens a seguir.
A DDL permite a criação de restrições de integridade referencial entre as tabelas, como, por exemplo, a definição de uma chave estrangeira (foreign key) na tabela SINISTRO referenciando o código da APOLICE.Resolução comentada
Análise das alternativas
Certa empresa especializada em seguros de vida privados decidiu modernizar seu sistema de informações com a utilização de um SGBD relacional, padrão SQL. Durante a reestruturação do banco de dados, a equipe de TI definiu um modelo com tabelas tais como CLIENTE, APOLICE, BENEFICIARIO e SINISTRO, com relacionamentos entre si. Um analista da equipe foi designado para realizar operações utilizando linguagens de definição (DDL), manipulação (DML) e consulta (DQL) de dados, com o objetivo de garantir a integridade e a eficiência na gestão de informações da seguradora.
A respeito da situação hipotética apresentada e da linguagem SQL a ela relacionada, julgue os itens a seguir.
O comando SELECT nome, idade FROM CLIENTE; pertence à DML, pois consulta os dados armazenados no banco para eventual tomada de decisão.Resolução comentada
Análise das alternativas
Certa empresa especializada em seguros de vida privados decidiu modernizar seu sistema de informações com a utilização de um SGBD relacional, padrão SQL. Durante a reestruturação do banco de dados, a equipe de TI definiu um modelo com tabelas tais como CLIENTE, APOLICE, BENEFICIARIO e SINISTRO, com relacionamentos entre si. Um analista da equipe foi designado para realizar operações utilizando linguagens de definição (DDL), manipulação (DML) e consulta (DQL) de dados, com o objetivo de garantir a integridade e a eficiência na gestão de informações da seguradora.
A respeito da situação hipotética apresentada e da linguagem SQL a ela relacionada, julgue os itens a seguir.
A criação de uma view que exiba o total de sinistros por cliente é considerada operação de DML, pois envolve a estrutura lógica do banco.Resolução comentada
Análise das alternativas
Julgue os itens a seguir, relativos à NBR ISO/IEC 27005, a gestão de identidades de acesso, privacidade por padrão, ataques e soluções para segurança da informação e autenticação em múltiplos fatores.
O uso de cofres digitais com controle de check-out e sessões auditáveis é uma prática central em soluções de PAM (privileged access management), pois impede o acesso direto e incontrolado a credenciais privilegiadas em ambientes corporativos.Resolução comentada
Análise das alternativas
Julgue os itens a seguir, relativos à NBR ISO/IEC 27005, a gestão de identidades de acesso, privacidade por padrão, ataques e soluções para segurança da informação e autenticação em múltiplos fatores.
De acordo com a NBR ISO/IEC 27005:2023, o tipo de controle que se destina à limitação das consequências de um evento de segurança da informação é denominado controle detectivo.Resolução comentada
Análise das alternativas
Julgue os itens a seguir, relativos à NBR ISO/IEC 27005, a gestão de identidades de acesso, privacidade por padrão, ataques e soluções para segurança da informação e autenticação em múltiplos fatores.
Um provedor OpenID é um aplicativo ou site que terceiriza sua função de autenticação de usuário por meio de um protocolo de gestão de identidades de código aberto.Resolução comentada
Análise das alternativas
Julgue os itens a seguir, relativos à NBR ISO/IEC 27005, a gestão de identidades de acesso, privacidade por padrão, ataques e soluções para segurança da informação e autenticação em múltiplos fatores.
O princípio da funcionalidade completa da privacidade por padrão (privacy by default) estabelece a busca por acomodar os interesses e objetivos legítimos dos produtos tecnológicos de forma positiva e vantajosa para todos, de forma a se evitar a pretensão de falsas dicotomias como, por exemplo, privacidade versus segurança.
Julgue os itens a seguir, relativos à NBR ISO/IEC 27005, a gestão de identidades de acesso, privacidade por padrão, ataques e soluções para segurança da informação e autenticação em múltiplos fatores.
A autenticação em múltiplos fatores robustece efetivamente a segurança do processo quando os fatores utilizados pertencem a categorias diferentes, entre as quais estão conhecimento, posse e inerência, ao passo que o uso de múltiplos fatores da mesma categoria agrega relativamente menos valor ao processo, na medida em que uma única violação pode comprometer todos os demais fatores daquela classe.Resolução comentada
Análise das alternativas
Julgue os itens a seguir, relativos à NBR ISO/IEC 27005, a gestão de identidades de acesso, privacidade por padrão, ataques e soluções para segurança da informação e autenticação em múltiplos fatores.
Por concepção, firewalls perimetrais convencionais são suficientes para bloquear ataques DDoS baseados em amplificação DNS, desempenhando autonomamente o conjunto de funções necessárias à mitigação desse tipo de ataque em redes distribuídas, de forma equivalente às soluções especializadas.Resolução comentada
Análise das alternativas
Julgue os itens subsequentes, relativos a CIS controls, assinatura e certificação digital, segurança em nuvens e ao que dispõe a Lei Geral de Proteção de Dados Pessoais (LGPD).
De acordo com a LGPD, o tratamento de dados pessoais sensíveis pode ser realizado sem o consentimento do titular, quando o tratamento for necessário para o cumprimento de obrigação legal ou regulatória pelo controlador.Resolução comentada
Análise das alternativas
Julgue os itens subsequentes, relativos a CIS controls, assinatura e certificação digital, segurança em nuvens e ao que dispõe a Lei Geral de Proteção de Dados Pessoais (LGPD).
De acordo com os CIS controls, a varredura automatizada de vulnerabilidades deve ser realizada trimestralmente e de forma mandatória em ativos corporativos expostos externamente, enquanto a varredura automatizada em ativos internos é opcional e eventual, conforme a criticidade do negócio da organização.Resolução comentada
Análise das alternativas
Julgue os itens subsequentes, relativos a CIS controls, assinatura e certificação digital, segurança em nuvens e ao que dispõe a Lei Geral de Proteção de Dados Pessoais (LGPD).
Em ambientes de nuvem pública, a responsabilidade pela configuração segura dos recursos provisionados acima da camada de virtualização recai essencialmente sobre o cliente, inclusive no modelo IaaS, independentemente das proteções físicas e lógicas disponibilizadas pelo provedor.Resolução comentada
Análise das alternativas
Julgue os itens subsequentes, relativos a CIS controls, assinatura e certificação digital, segurança em nuvens e ao que dispõe a Lei Geral de Proteção de Dados Pessoais (LGPD).
Em um sistema de certificação digital baseado em infraestrutura de chaves públicas, a assinatura digital é gerada com a chave pública do signatário e validada com a chave privada do destinatário correspondente.Resolução comentada
Análise das alternativas
A respeito da arquitetura de sistemas web, julgue os itens que se seguem.
O padrão Cache-Aside (Lazy Loading) pode sofrer race conditions em cenários de alta concorrência, a menos que sejam adotadas técnicas de sincronização.
A respeito da arquitetura de sistemas web, julgue os itens que se seguem.
O gRPC oferece suporte a streaming bidirecional, permitindo que cliente e servidor troquem múltiplas mensagens de forma assíncrona na mesma conexão, por meio da multiplexação do HTTP/2.Resolução comentada
Análise das alternativas
Julgue os seguintes itens, acerca do GIT.
A execução do comando git rebase remove commits recentes e reposiciona o ponteiro do branch para um commit anterior, sem que haja alterações no histórico de commits.Resolução comentada
Análise das alternativas
Julgue os seguintes itens, acerca do GIT.
A execução do comando git commit --amend substitui o último commit local por um novo; recomenda-se utilizar esse comando apenas antes do envio do commit ao repositório remoto por meio do git push, para que se evite a reescrita do histórico compartilhado com outros colaboradores.Resolução comentada
Análise das alternativas
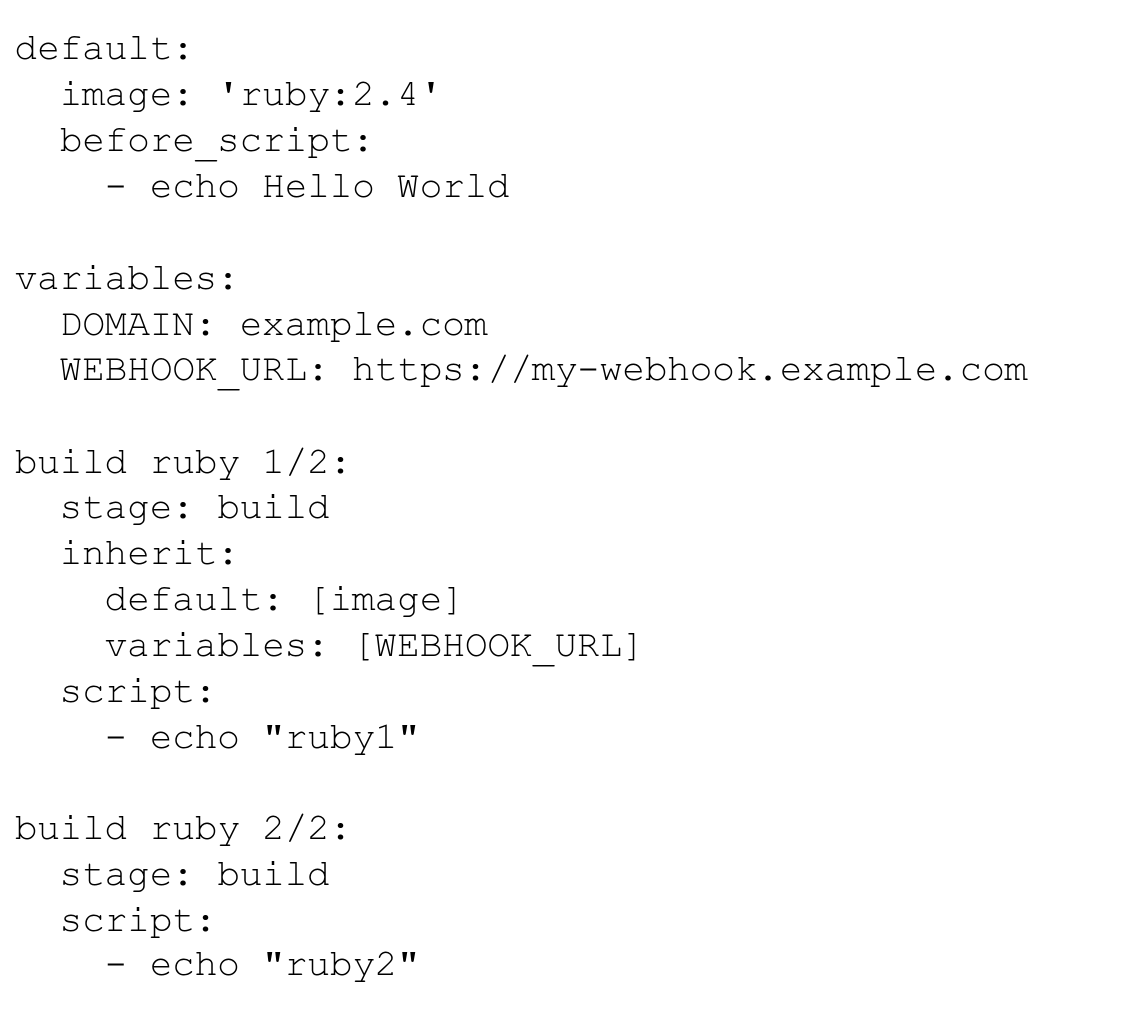
Considerando o trecho de código precedente, extraído do arquivo .gitlab-ci.yml, julgue os próximos itens.
Os jobs build ruby 1/2 e build ruby 2/2 são, por padrão, executados em paralelo no GitLab CI, a menos que haja dependências explícitas configuradas entre eles.
Texto-base:
Texto-base:
Texto-base:
Texto-base:
Texto-base:
Texto-base:
Texto-base:
Texto-base:
Texto-base:
Texto-base:
Texto-base:
Texto-base:
Texto-base:
Texto-base:
Texto-base:
Texto-base:
Texto-base:
Texto-base:
Texto-base:
Texto-base: